Vom Hardwarekauf in der Schweiz bis zu unseren sicheren Büros ist jedes Glied darauf ausgelegt, Ihre Daten zu schützen. Good-ID handelt als Auftragsverarbeiter (DSGVO, Art. 28), in einem strengen technischen, vertraglichen und menschlichen Rahmen — für ein Outsourcing, das Sie mit vollem Vertrauen übergeben können.
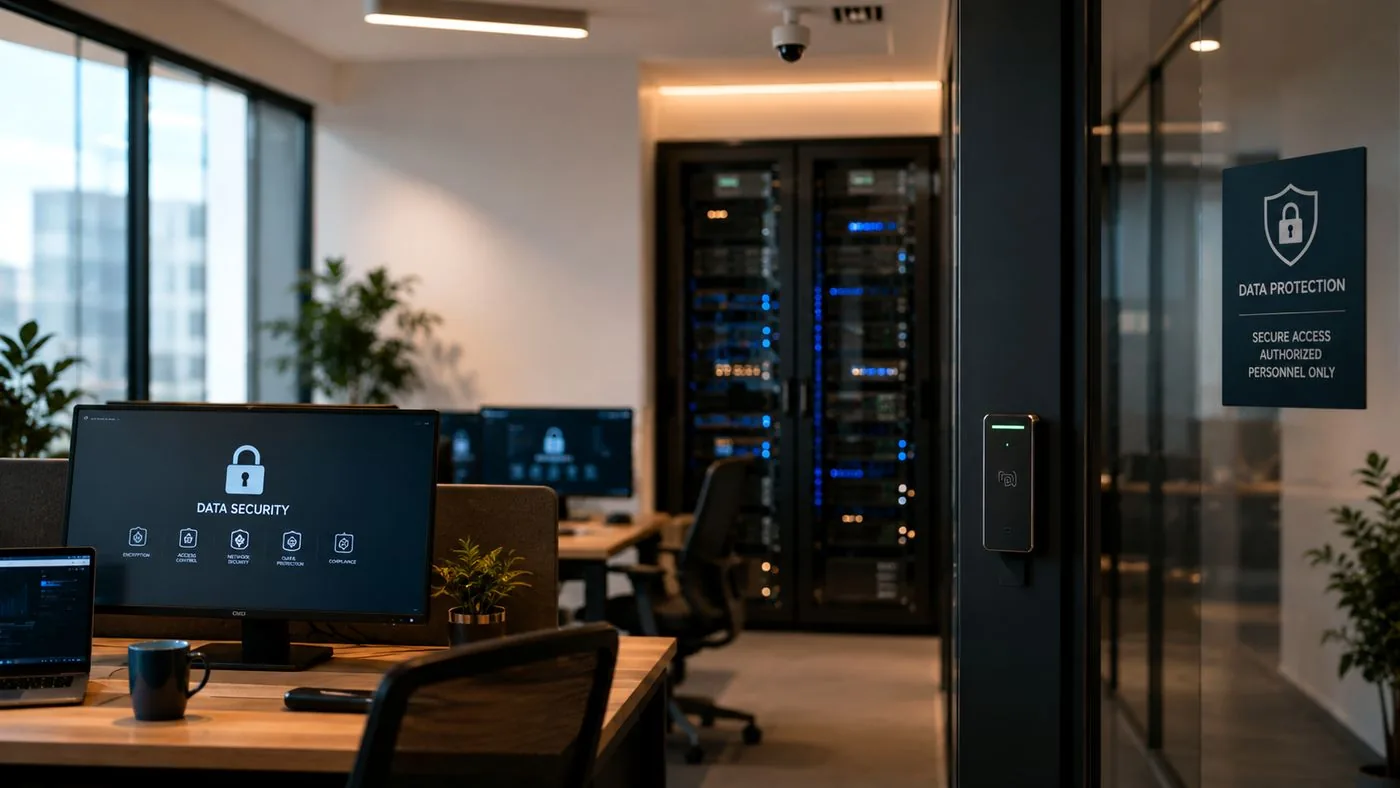
Ein im Vorfeld konzipiertes Konzept, von der Schweiz bis zu unseren Büros.
Hardware, Software, Netzwerk und Räumlichkeiten: Alles ist so konzipiert und kontrolliert, dass keine Daten unseren Bereich verlassen.
Computer werden neu gekauft und in der Schweiz konfiguriert. Konten werden remote eingerichtet: Der Nutzer kennt nur einen PIN-Code, der aus der Schweiz geändert werden kann, um einen Arbeitsplatz jederzeit zu sperren.
Software wird aus der Schweiz installiert, privates Surfen und Drittanbieter-Browser sind gesperrt (nur ein zugelassener Browser), Fernzugriff. Auditierbarer Browserverlauf.
Videoüberwachung und Sicherheitsdienst rund um die Uhr, der die Identität jedes Besuchers erfasst. Streng kontrollierter Zugang.
Das Mitnehmen von Hardware ist verboten und wird jeden Abend kontrolliert. Außerhalb unserer Büros ist keine Arbeit gestattet.
Eingeschränktes, von der Leitung kontrolliertes WLAN, dedizierte feste IPv4-Adresse, kein WLAN-Zugang für Smartphones. Soziale Medien und private Messenger sind verboten.
USV, Langzeitbatterien und Notstromgenerator: keine Stromausfälle, kontinuierliche Produktion.
Über die Technik hinaus ein vollständiger rechtlicher Rahmen für Ihre Daten, unter Schweizer Verantwortung.
Wir handeln als Auftragsverarbeiter (Art. 28 DSGVO und Schweizer nDSG); Sie bleiben Verantwortlicher, im Rahmen eines Auftragsverarbeitungsvertrags (DPA).
Daten werden unter der Verantwortung der Good-ID Sàrl in Genf verarbeitet. Für die Schweiz liegt ein Angemessenheitsbeschluss der Europäischen Kommission vor; Vertrag, anwendbares Recht und Gerichtsstand sind schweizerisch.
Verschlüsselung, Zugriffsverwaltung, kundengetrennte Umgebungen und Protokollierung, ausgerichtet an den Grundsätzen der ISO/IEC 27001 (Art. 32 DSGVO).
Unser Datenschutzrahmen wird mit unserer Rechtsberatung erstellt und überprüft, für die schweizerischen, französischen und europäischen Aspekte.
Sicherheit beruht auch auf den Menschen: unterzeichnete Verpflichtungen, eingeschränkter Zugang und strenge Regeln.
NDAs und Vertraulichkeitsklauseln, von jedem Mitarbeiter unterzeichnet; Arbeitsverträge, von einer Anwaltskanzlei verfasst, mit eigenen Artikeln zum Datenschutz.
Bei privater Nutzung der Ausrüstung oder dem Versuch, Daten zu extrahieren, sind strafrechtliche Verfolgung und eine Entschädigung vertraglich vorgesehen.
Passwörter für Konten und Software liegen ausschließlich bei der Leitung von Good-ID. Kein unkontrollierter Zugang.
Strenge Regeln für Nutzung und Wartung der Ausrüstung und kontrollierter Zugang von Dienstleistern zu den Arbeitsbereichen.
Sprechen wir über Ihre Compliance-Anforderungen — Antwort innerhalb von 24 bis 48 Stunden, aus Genf.